
Článek
Po letech úvah se Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB) rozhodl v roce 2023 zřídit post „cyber attaché“ v Austrálii. První osoba, kterou Česko na tuto funkci vyslalo, byla Veronika Kolek Netolická.
Oficiálně je nyní už třetím rokem diplomatkou, především je ale expertkou na kybernetickou bezpečnost. „Na starost tu mám spolupráci nejen s Austrálií, ale také s Novým Zélandem, Tchaj-wanem, Japonskem, Jižní Koreou a Singapurem,“ vysvětluje v rozhovoru pro Seznam Zprávy Kolek Netolická s tím, že žádná jiná země Evropské unie speciálního kyberdiplomata v oblasti Indo-Pacifiku nemá.
V jejím „rajónu“ nejsou jen země, se kterými Česko chce sdílet dobrou praxi, ale taky Čína, která podle kontrarozvědky BIS stojí za kybernetickými útoky na Česko.
„Chtějí znát ‚modus operandi‘ našeho státu, což pak můžou využít k dalším, například vlivovým operacím,“ vysvětluje cyber attaché, proč Čína cílí svou kyberšpionáž právě na Česko.
Kolik zemí má v Austrálii svého zvláštního diplomata pro kybernetickou oblast?
V oblasti Indo-Pacifiku je to spíš unikát. Od roku 2023, kdy Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB) post v Canbeře zřídil, jsem tady jediná cyber attaché ze všech zemí Evropské unie, což dává Česku strategickou výhodu. I ostatní země mě občas využívají jako takovou spojku mezi Austrálií a například NATO.
Na starost tu mám spolupráci nejen s Austrálií, ale také s Novým Zélandem, Tchaj-wanem, Japonskem, Jižní Koreou a Singapurem, což jsou hlavní partneři, se kterými komunikujeme skoro každodenně.
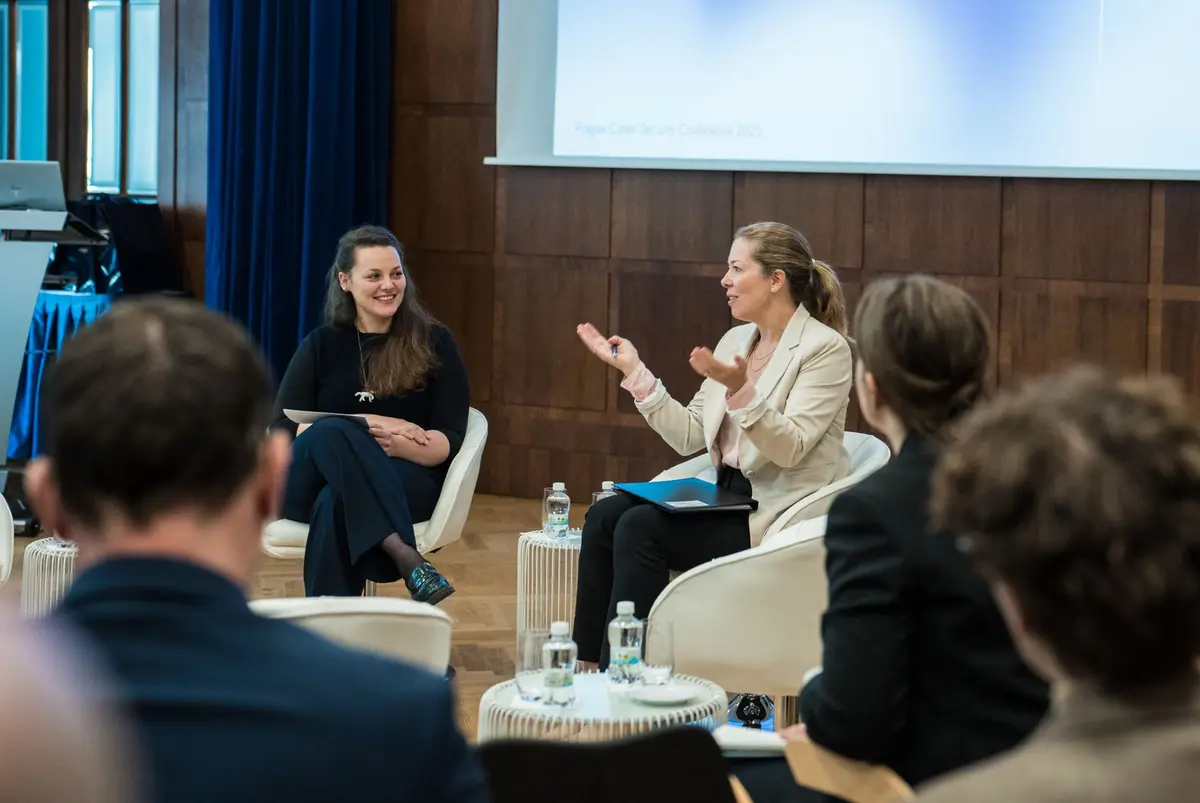
Cyber attaché Veronika Kolek Netolická (vlevo) s generálporučicí Michelle McGuinness, australskou národní koordinátorkou pro kybernetickou bezpečnost.
Probíhá nějaká spolupráce s Čínou v kybernetické oblasti? Protože právě o Číně – a taky Rusku nebo Íránu – kontrarozvědka BIS pravidelně píše ve svých výročních zprávách, že provádí kyberútoky proti České republice.
Z mojí pozice žádná spolupráce s Čínskou lidovou republikou neprobíhá.
Česko jako lukrativní partner
Jak jednoduše vysvětlit, co dělá kyberdiplomat, respektive cyber attaché, jak se vaše pozice nazývá?
Je to zastupování České republiky v oblasti kybernetické bezpečnosti. Působím sice jako diplomatka, ale vyslal mě NÚKIB jakožto specializovaný úřad, nejsem kariérní diplomatka.
Jde hlavně o budování vztahů s partnery, sledování vývoje v regionu, sdílení toho, co děláme doma, a hledání, kde se naopak můžeme inspirovat zahraniční praxí.
Když například Česko loni atribuovalo (zjistilo a veřejně oznámilo, kdo stál za kybernetickým útokem, pozn. red.) skupinu APT31 napojenou na čínskou zpravodajskou službu za útok proti systémům českého Ministerstva zahraničních věcí, podařilo se mi přímo na místě koordinovat podporu ze strany Austrálie a Nového Zélandu. Obě země následně vydaly prohlášení na podporu České republiky.

I při vrcholových návštěvách prezidenta Petra Pavla nebo dnes už bývalého ministra zahraničí Jana Lipavského v Austrálii byla kybernetická bezpečnost jedním z hlavních témat, kterým se věnovali.
Důležitá je taky naše rozvojová pomoc v oblasti kybernetické bezpečnosti, kterou poskytujeme menším zemím v Indo-Pacifiku. Naše zkušenosti v kybernetické oblasti z nás dělají lukrativního partnera.
Jak složité je dopátrat se toho, kdo za kyberútokem třeba právě na české úřady stojí, abyste ho mohli veřejně označit?
Škodlivá kampaň skupiny APT31 proti českému Ministerstvu zahraničí trvala minimálně od roku 2022 a atribuce byla zveřejněna v roce 2025, což samo o sobě ukazuje, že se to nestane ze dne na den. Vyžaduje to v první řadě technickou expertizu, abychom ve spolupráci s dalšími bezpečnostními institucemi našli tolik důkazů, abychom byli schopní s vysokou mírou pravděpodobnosti říct, kdo útočil.
Atribuce může být i neveřejná, a řešit se může pouze diplomatickými kanály, anebo může být veřejná, což má odstrašující efekt na protivníka, navíc když nás podpoří další země nebo organizace – v roce 2025 nás podpořila Evropská unie, NATO nebo právě Austrálie.
Co Čínu na Česku zajímá? Člověk by si řekl, že existují „větší ryby“, ale čínské hackerské skupiny u nás aktivní stále jsou, jak zmiňoval v nedávném rozhovoru v pořadu Poledne s Moravcem ředitel NÚKIB Lukáš Kintr.
Myslím si, že jde o získání strategické převahy. Je pro ně užitečné vidět zevnitř, jak se rozhodujeme v otázkách zahraničně politické agendy, chtějí znát „modus operandi“ našeho státu, což pak můžou využít k dalším, například vlivovým operacím. Jsme pro Čínu či jiné státní aktéry zajímaví i díky naší poloze. Jsme členskou zemí Evropské unie i NATO a zároveň se dlouhodobě angažujeme v otázkách podpory Tchaj-wanu a lidských práv.

Zmiňovala jste rozvojovou pomoc spojenou s kybernetickou bezpečností v indo-pacifickém regionu. Co si pod tím mám představit?
Česko má projekt na podporu kybernetické bezpečnosti v Bhútánu. Sami nás oslovili na základě jiných rozvojových projektů, které jsme dělali. Pomohli jsme jim nastavit strategii a legislativu v kybernetické oblasti.
Společně s Národní centrálou proti terorismu, extremismu a kybernetické kriminalitě (NCTEKK) jsme s nimi také sdíleli zkušenosti v oblasti digitální forenzní analýzy a boje proti kyberkriminalitě, včetně problematiky kryptoměnových podvodů a tzv. scam center (např. call centra, která slouží k organizovaným podvodům, pozn. red.).
Nevrátí se nám to hned, ale v budoucnosti ano. Tím, že jsme jim pomohli vybudovat systém zajišťování kybernetické bezpečnosti a posílit jejich schopnosti reagovat na incidenty, vznikají mezi našimi institucemi dlouhodobé vazby a důvěra. To může být důležité například při vyšetřování kybernetické kriminality nebo při sdílení technických informací o kybernetických hrozbách.
Chápu, a asi je taky z pohledu NATO nebo Evropské unie lepší, aby s kyberbezpečností pomáhalo Bhútánu spíš Česko než Čína…
Zrovna Bhútán nemá diplomatické vztahy ani s Čínou, ani s Ruskem, ani s USA. Je ale pravda, že menší státy mohou být někdy vnímány jako určité „cvičiště“, kde si vyspělejší státy testují nové postupy před tím, než je použijí proti významnějším cílům.
Podobné úvahy se v minulosti objevily i v souvislosti s Českou republikou, která byla opakovaně terčem aktivit připisovaných státem podporovaným skupinám.
Falešní IT specialisté ze Severní Koreje
Už jsem zmiňovala, že podle kontrarozvědky BIS na Česko v kyberprostoru nejvíc útočí hackeři podporovaní Ruskem, Čínou, Íránem a Severní Koreou. Můžeme pozorovat nějaké trendy v jejich útocích?
Čínské aktivity jsou dlouhodobě zaměřeny především na špionáž a získávání strategických informací. Terčem bývají státní instituce, kritická infrastruktura, výzkumné organizace i soukromé firmy. Cílem je získat citlivá data, technologické know-how nebo informace, které mohou posílit ekonomickou či bezpečnostní pozici země.
Čínské skupiny využívají celou řadu metod, od spear phishing (cílený phishing, útočník si nastuduje informace o oběti např. ze sociálních sítí, a pošle jí škodlivý e-mail přímo na míru s cílem vzbudit důvěru, pozn. red.) přes zneužívání bezpečnostních zranitelností až po kompromitaci dodavatelských řetězců.
U Severní Koreje v posledních letech sledujeme trend falešných IT specialistů, kteří se snaží získat práci v zahraničních firmách a následně získávají přístup do jejich systémů nebo generují příjmy pro severokorejský režim.
Nejvýznamnějším katalyzátorem současného vývoje v kybernetické oblasti je umělá inteligence. Zvyšuje se díky tomu rychlost a sofistikovanost kybernetických útoků. Nejvyspělejší AI modely má v současnosti USA a Čína.
V Austrálii jste třetím rokem. Narazila jste za tu dobu na nějakou dobrou praxi v kybernetické oblasti, kterou by stálo za to v Česku převzít?
Je to například australská legislativa týkající se ransomwarových útoků (útočník zašifruje data oběti a jejich zpřístupnění podmiňuje zaplacením výkupného, pozn. red.). Česko je součástí Counter Ransomware Initiative, která sdružuje desítky zemí ve snaze posílit spolupráci v boji proti ransomwaru a mimo jiné prosazuje, aby státy ani jejich instituce útočníkům výkupné neplatily.
Austrálie je ještě o krok dál. Do zákona zavedla povinnost hlásit případy, kdy napadená firma nebo úřad výkupné zaplatí. Cílem není tyto subjekty automaticky trestat, ale získat lepší přehled o rozsahu problému, používaných metodách útočníků a ekonomických dopadech ransomwaru.
Taky bych v Česku ráda viděla aktivnější přístup nejenom soukromého sektoru ke kybernetické bezpečnosti. Ta něco stojí, a někdy bohužel finanční výhodnost převýší bezpečnost a investice do prevence. Kybernetická bezpečnost se pak začne skutečně řešit až ve chvíli, když se něco stane.
Proč výkupné hackerům neplatit? Pro napadenou firmu je to asi jediná šance, jak se ke svým datům dostat, pokud neměla zálohu.
Protože zaplacením výkupného podpoříte kriminální skupinu, která za útokem stojí, a zároveň si nekupujete jistotu. Útočníci vám sice mohou data vrátit, ale už nikdy nemáte kontrolu nad tím, zda si jejich kopii neponechali nebo ji později nezneužijí.