Článek
/Od našeho zvláštního zpravodaje v Polsku/
Nejdřív se na internetu začaly objevovat falešné zprávy o údajné snaze Polska získat českou část Těšínska. Pak přišly podvržené účty politiků a diplomatů, falešné články, obsah vytvořený umělou inteligencí nebo placené reklamy na sociálních sítích.
Kampaň, kterou nedávno rozkryly Seznam Zprávy, se snažila vyvolat dojem územního sporu mezi Českem a Polskem. České i polské úřady ji označily za cílenou provokaci. Varšava teď říká, že má také indicie vedoucí k jejímu původci.
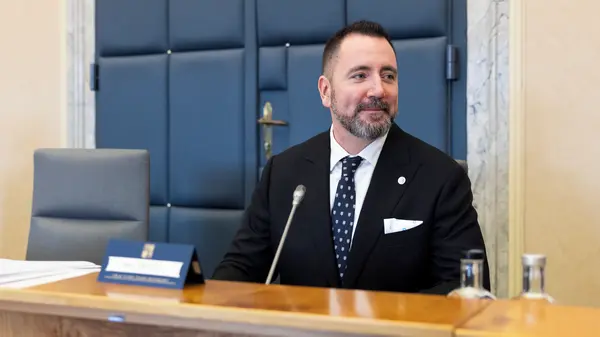
„Nikdy nemáme stoprocentní jistotu, že můžeme říct: tohle určitě přišlo z Petrohradu, Volgogradu, z Ruska nebo Běloruska. V tomto případě ale máme určité důkazy, že šlo o ruskou dezinformační kampaň,“ řekl na Ekonomickém fóru v polském Karpaczi na dotaz Seznam Zpráv náměstek polského ministra digitalizace Dariusz Standerski.
„Těšínsko je naše!“
Seznam Zprávy se vydaly po stopách sloganu, který měl rozhádat Česko s Polskem, a dezinformační kampaň jako první nasvítily.
Ukázalo se, že jde o sofistikovanou vlivovou operaci, která měla vzbudit dojem, že Polsko chce zabrat část českého území. Nechyběli falešní diplomaté či falešné stránky českého veřejnoprávního rozhlasu, podle expertů má ruský rukopis.
Těšínská kampaň zároveň ukázala další trend: rostoucí využití umělé inteligence (AI). Ta podle Standerského nutně neznamená, že jsou útoky propracovanější, ale umožňuje je „chrlit“ v mnohem větším měřítku.
„Nejde o nový způsob, ale o jeho mnohem větší rozsah,“ řekl. První podobné kampaně Polsko zaznamenalo už před dvěma lety. S pomocí AI jsou levnější a je jich násobně víc.
Podobný mechanismus vidí polské úřady i u klasických dezinformací. Obsah publikovaný účty napojenými na Rusko často zprvu zůstává na okraji online prostředí. Skutečný dosah získá až ve chvíli, kdy ho převezme někdo z domácího prostředí.
„Když ho přesdílí například polský politik nebo celebrita, dostane ta dezinformace druhý dech a rozšíří se po celé infosféře,“ vysvětluje náměstek. To je podle něj jedna z hlavních slabin obrany proti současným vlivovým operacím. Útočník už nemusí sám vybudovat publikum. Stačí, aby jeho obsah převzal někdo, kdo má potřebný dosah.
To je podstatné i pro hodnocení účinnosti podobných hybridních operací: jejich úspěch nemusí stát na schopnosti Ruska oslovit miliony lidí, ale na tom, zda se podaří vyrobený obsah dostat do domácí politické debaty. Tedy zda se prosazovaný rámec stane tématem.
Útoky na vodu i energetiku
Dezinformace jsou jen jedna část obrazu, kterou Standerski v Karpaczi popsal.
Polsko v posledních letech zaznamenává prudký růst kybernetických incidentů. Náměstek uvedl, že když v roce 2023 nastupoval na ministerstvo, dostával denně hlášení o zhruba 500 až 600 incidentech. Dnes jde už o 2200, tedy o zhruba čtyřnásobek.
„Je jich mnohem, mnohem víc,“ popsal Standerski. Podle něj ale nejde o sofistikovanější útoky, spíš o jejich prudce rostoucí počty, k nimž přispívá automatizace a zmíněné využívání AI.
Loni polské firmy a instituce nahlásily kolem 700 tisíc incidentů, z nichž zhruba 272 tisíc bezpečnostní služby vyhodnotily jako závažné. Polsko kvůli tomu momentálně rozšiřuje svou síť specializovaných týmů pro reakci na kybernetické incidenty (CSIRT).
Dariusz Standerski
Náměstek polského ministra digitalizace a politik Nové levice. Na ministerstvu má v gesci část agendy spojené s digitalizací státu, AI a evropskou digitální politikou. Ve veřejných vystoupeních se věnuje také kyberbezpečnosti a dezinformacím.
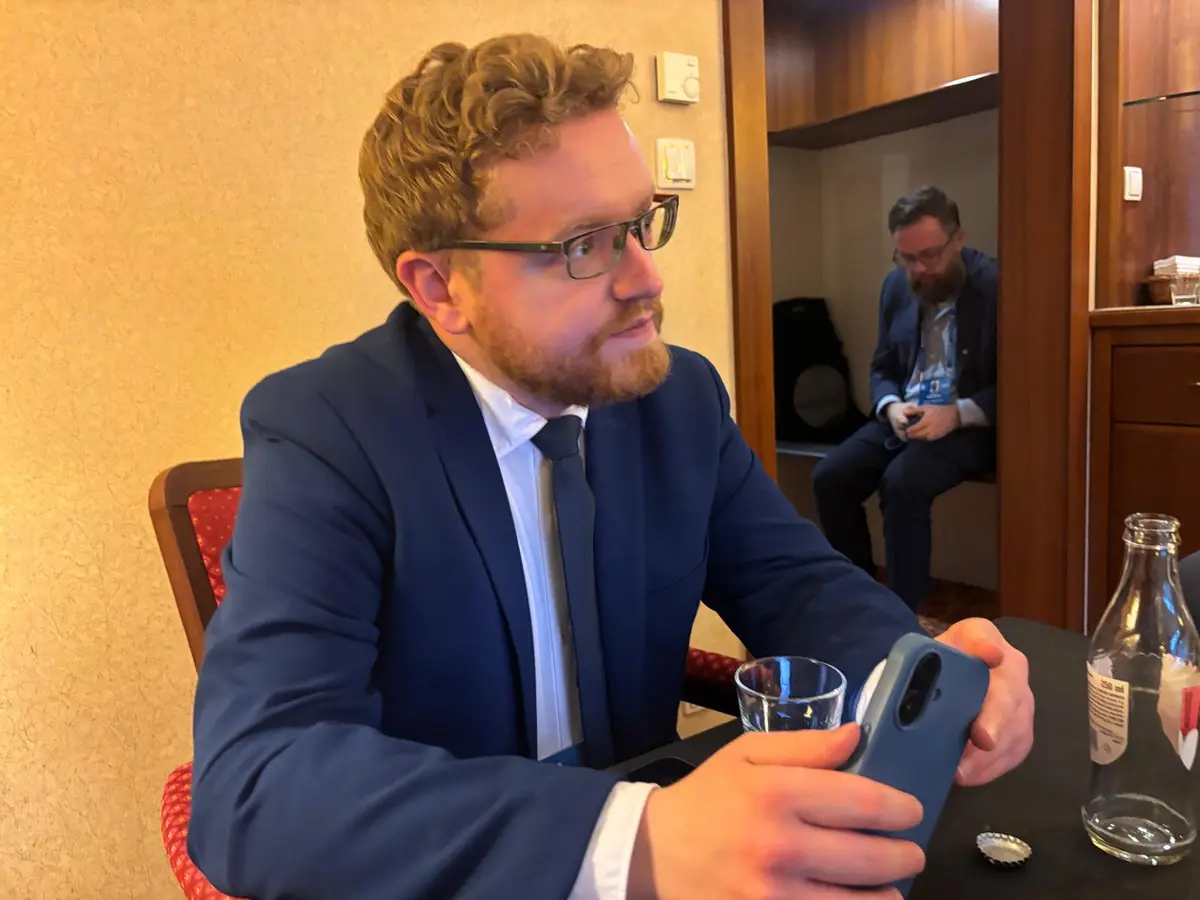
Dariusz Standerski.
Vedle tří dosavadních celostátních týmů vznikají sektorové jednotky zaměřené například na energetiku, dopravu, zdravotnictví nebo zásobování vodou. Za úkol mají evidovat a analyzovat hlášení o útocích, varovat napadené instituce a koordinovat rychlou reakci.
„Při milionu hlášení by nebylo možné, aby je zvládaly tři týmy pro celé Polsko,“ vysvětlil náměstek. Celkem se má do sítě zapojit patnáct specializovaných týmů.
Standerski přidal i konkrétní příklady: loni v prosinci došlo ke koordinovanému kybernetickému útoku na polskou energetiku. Útočníci se nesnažili zasáhnout jen jeden zdroj, ale různé části současně. „Cílem bylo zasáhnout současně výrobu i spotřebu energie a tím destabilizovat celou síť,“ řekl.
Popsal také pokus o útok na vodárenskou infrastrukturu v jednom z velkých polských měst. Mělo k němu dojít loni v srpnu. Název města náměstek neuvedl s odkazem na bezpečnostní důvody, šlo však o metropoli jednoho ze 16 polských regionů. „Cílem bylo vyřadit zásobování vodou v celém městě a ochromit celý systém,“ řekl.
Útok se podařilo zastavit díky rychlé reakci provozovatele a bezpečnostních týmů. Právě rychlost je podle náměstka dnes klíčová. Zároveň přiznává, že v rychlosti reakce má Polsko stále rezervy.
Dezinformace letí současně s dronem
Další lekci dostala Varšava při narušení polského vzdušného prostoru zhruba dvaceti ruskými drony v září 2025. Standerski popsal, že první dezinformace se v polském informačním prostoru objevily už 15 až 17 minut po posledním zaznamenaném průniku.


Dezinformačních rámců bylo hned několik. Jeden tvrdil, že Rusko napadlo Polsko, další, že šlo o ukrajinskou provokaci. Třetí hlásal, že za incidentem stojí Američané, kteří chtějí Polsko vyprovokovat k útoku na Rusko.
„Viděli jsme, jak se naživo zkouší, co se mezi naší veřejností uchytí,“ řekl Standerski.
Nejde přitom jen o boj s dezinformacemi. Opakované incidenty na východě země ukazují také slabiny systému, kterým Polsko před bezprostředním nebezpečím varuje vlastní obyvatele.
Výrazně se to letos ukázalo po průniku ruské řízené střely Ch-101, která 30. července dopadla u obce Tarnawa-Kolonia nedaleko ukrajinských hranic.
Polská armáda teď incident hodnotí podstatně vážněji než bezprostředně po něm. Operační velitel ozbrojených sil generál Ireneusz Nowak tento týden řekl deníku Rzeczpospolita, že je už z 80 procent přesvědčený, že Rusko raketu na polské území nasměrovalo úmyslně.

Podle analýzy její trasy neměla na Ukrajině zjevný alternativní cíl a mířila tam, kam byla naprogramována. Šlo navíc o moderní střelu s bojovou hlavicí, která letěla velmi nízko nad terénem a byla nastavena tak, aby ji radary zachytily co nejpozději.
Nowak incident označil za další stupeň ruské eskalace. Za jeden z možných dalších kroků považuje například útok na kritickou infrastrukturu nebo areál zbrojního průmyslu.
Právě při červencovém incidentu ale zaznívala i kritika civilního varování. Lidé na východě Polska uprostřed noci slyšeli sirény a dostávali výstražné zprávy, mnohdy však nevěděli, co přesně se děje, zda nebezpečí stále trvá a co mají dělat.
Poplach se opakoval i ve čtvrtek 17. září kolem poledne. Rusko tehdy zaútočilo drony na západní Ukrajině těsně u hranic z Polskem. V Lublinském a Podkarpatském vojvodství se rozezněly sirény. Některé školy evakuovaly žáky do sklepů nebo do chodeb bez oken, podobně postupovaly i úřady.
Lidem přišly od Vládního bezpečnostního centra SMS s textem: „POZOR! POZOR! Ohrožení vzdušným útokem. Najdi bezpečné místo. Řiď se pokyny úřadů. Vyčkej na další oznámení.“

Standerski připouští, že současný systém založený hlavně na SMS je pro takové situace příliš pomalý. Rozesílání zpráv v určité oblasti může podle něj zabrat až dvě hodiny. U rakety nebo dronu se přitom celý incident může odehrát během několika minut.
Polská armáda například uvádí, že červencová Ch-101 strávila v polském vzdušném prostoru přibližně šest minut. Zásadním problémem bylo její pozdní zachycení: střela letěla v extrémně nízké výšce a byla jen obtížně zjistitelná radary.
„Měli jsme případ, kdy mezi vyhlášením poplachu a jeho ukončením uplynulo sedm minut. Celá akce trvala jen těch sedm minut,“ popsal Seznam Zprávám Standerski.
Nebezpečí několik kilometrů od hranice
Jak rychle se podobná situace může zopakovat, ukázal i minulý víkend. Ruské drony tentokrát zaútočily na západě Ukrajiny v bezprostřední blízkosti Polska. Jeden z nich zasáhl lokomotivu osobního vlaku z Kyjeva do Varšavy v době, kdy se souprava nacházela asi dva kilometry od polské hranice.
Další dron zasáhl čerpací stanici nedaleko přechodu Jahodyn–Dorohusk a dopadl přibližně 800 metrů od hranice.
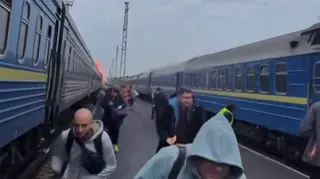
Polská armáda vyslala do vzduchu stíhačky, hraniční přechody dočasně přerušily provoz a premiér Donald Tusk svolal mimořádnou poradu se členy vlády a zpravodajských služeb. Polský vzdušný prostor tentokrát podle armády narušen nebyl.
Tusk po jednání varoval, že Rusko může své útoky na západní Ukrajinu v příštích týdnech dále zesilovat a že jejich eskalace může zasáhnout také Polsko.
Takové situace mají podle náměstka ministerstva digitalizace Dariusze Standerského řešit i změny, které nyní připravuje jeho úřad.
Varování během několika minut
Ministerstvo chce ke klasickým SMS přidat upozornění prostřednictvím státní aplikace mObywatel.
Notifikaci má být možné poslat několika milionům lidí během tří až pěti minut. Systém navíc nemá skončit prvním alarmem. Po odeznění nebezpečí má následovat druhá zpráva, která lidem vysvětlí, co se stalo a zda už jsou v bezpečí.
„Hrozba skončila, zaznamenali jsme tři drony, které překročily naši hranici, ale už nejsou v našem vzdušném prostoru, takže jste v bezpečí,“ uvedl Standerski jako příklad.
Právě takové sdělení dnes podle něj chybí. A několik minut či desítek minut, kdy lidé vědí, že se něco děje, ale nemají další informace, zároveň vytváří ideální prostor pro fámy, paniku i cílené dezinformace.