

Článek
Okolo 700 francouzských supermarketů čelilo od noci z neděle na pondělí kybernetickému útoku. Bezpečnostní experti soudí, že útok byl poměrně jednoduchý, kvůli svému rozsahu však rezonuje nejen ve Francii.
Zásobování Francie potravinami ohroženo nebylo, ale ukázalo se, že pravděpodobně nijak sofistikovaná operace, kterou útočníci na dálku zvýšili teplotu lednic a mrazáků v obchodních řetězcích až na 50 stupňů Celsia, může znehodnotit zásoby potravin a obchodníkům způsobit obrovské škody.
„Toto připomenutí musí být budíčkem pro všechny,“ varoval v úterý ve francouzském parlamentu ministr financí Roland Lescure. Útok podle něj zasahuje jádro francouzské potravinové suverenity. Zatím není jasné, kdo za útokem stojí ani jaké měl motivy.
Zasaženo bylo zhruba 300 prodejen Intermarché a Netto, které provozuje francouzská skupina supermarketů Groupement Les Mousquetaires. Dále 80 prodejen Cooperative U, 80 prodejen Carrefour a přibližně 30 obchodů Monoprix. Napadeny byly rovněž řetězce E.Leclerc a Metro, které však počet prodejen neupřesnily.
Příběh má také českou stopu. Monoprix patří do skupiny Casino, kterou ovládá miliardář Daniel Křetínský. Majetkově kontroluje také Metro, pod které spadá české Makro. To odkázalo redakci Seznam Zpráv na mezinárodní centrálu, která do vydání textu na otázky neodpověděla.
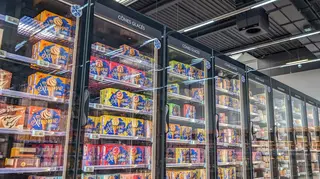
Škody podle prvotního propočtu jen v případě Intermarché dosahují desítek milionů eur. Další společnosti odhady nezveřejnily, ale po započtení všech zasažených řetězců mohou překročit miliardu korun.
Vyšetřovatelé zatím nezveřejnili, jak přesně hackeři do systémů pronikli. Francouzský tým pro řešení kybernetických incidentů CERT-FR však potvrdil, že napadli systémy řízení chlazení firem Danfoss a Copeland. U Danfossu šlo o řady AK-SM a AK-SC, u Copelandu o systém XWEB, který firma prodává také pod značkou Dixell.
Podle dánského výrobce Danfoss hackeři zasáhli hlavně starší zařízení, pro která už firma nevydává bezpečnostní aktualizace. Dostali se ale i do novějších jednotek AK-SM 800A, které běžely na neaktualizovaném softwaru. Výrobce proto zákazníkům doporučil software aktualizovat, zastaralá zařízení vyměnit a systémy chránit před přímým přístupem z internetu.
Také Copeland přiznal bezpečnostní slabinu u starších jednotek, které už nevyrábí ani nepodporuje. Obě firmy uvedly, že postiženým zákazníkům pomáhají systémy zabezpečit.
Systémy dálkového řízení chladicích zařízení těchto společností se používají i v Česku. Systémy Dixell XWEB v Česku prodává například společnost Logitron. Její jednatel Lubomír Andrejsek zdůrazňuje, že firma technologii nevyvíjí, ale prodává a nastavuje pro zákazníky. „My to jenom prodáváme,“ uvedl. Podrobnosti francouzského případu nezná, možné slabé místo ale vidí ve způsobu připojení zařízení do sítě. Zejména u starších jednotek podle něj musí dodavatel zajistit dodatečnou ochranu, která zabrání přístupu cizích lidí. Jednatel odmítl sdělit, jakým zákazníkům v Česku tyto systémy dodává.

Řetězce jsou skoupé na informace a nechtěly z bezpečnostních důvodů sdělit, jaké systémy používají. Lidl uvedl, že se ho incident nijak nedotkl, další podrobnosti ale neposkytl. Billa podle mluvčí Dany Bratánkové neví o podobných incidentech v celé skupině REWE a situaci průběžně sleduje.
Ani Globus obdobný pokus o útok nezaznamenal. Konkrétní technologie ani dodavatele neprozradil, popsal však některé pojistky. „Přístupy externích partnerů k našim systémům jsou zabezpečeny víceúrovňově, mimo jiné prostřednictvím dvoufaktorového ověřování,“ uvedl mluvčí Zdeněk Vesecký.
V případě útoku na supermarkety ve Francii útočníci možná nemuseli překonávat žádné složité překážky. Tři bezpečnostní experti oslovení Reuters zmínili problém s neaktualizovaným softwarem a systémy přístupnými přímo z internetu. Podle Kena Munra ze společnosti Pen Test Partners tak hackeři obrazně našli otevřené dveře. „Jde o základní kybernetickou hygienu,“ uvedl.
Jak rychle lze známé bezpečnostní chyby zneužít, ukázal experiment firmy Claroty, která testuje odolnost systémů vůči kyberhrozbám. Její výzkumníci s pomocí umělé inteligence Claude získali plnou kontrolu nad laboratorní jednotkou Danfoss AK-SM 800A za pouhých 28 minut. AI přitom ale potřebovala odborné vedení. Zda stejné chyby využili francouzští útočníci, zatím není potvrzeno.