
Článek
Nemusí znát nejsofistikovanější hackerské metody ani mít rozsáhlé zkušenosti nebo hluboké odborné znalosti.
Část práce, na kterou by hacker dříve potřeboval čas a technické schopnosti, může přenechat nástrojům umělé inteligence – a kyberzločin tak ve větším měřítku zvládnou i lidé s omezenějšími technickými dovednostmi.
Ukazuje to poslední vlna kyberútoků v Jižní Koreji a Japonsku. Incidenty, ve kterých zřejmě figurovaly nástroje umělé inteligence, aktuálně řeší devět jihokorejských bank, dvě megacírkve, ale také instituce a obchodní řetězce v Japonsku.
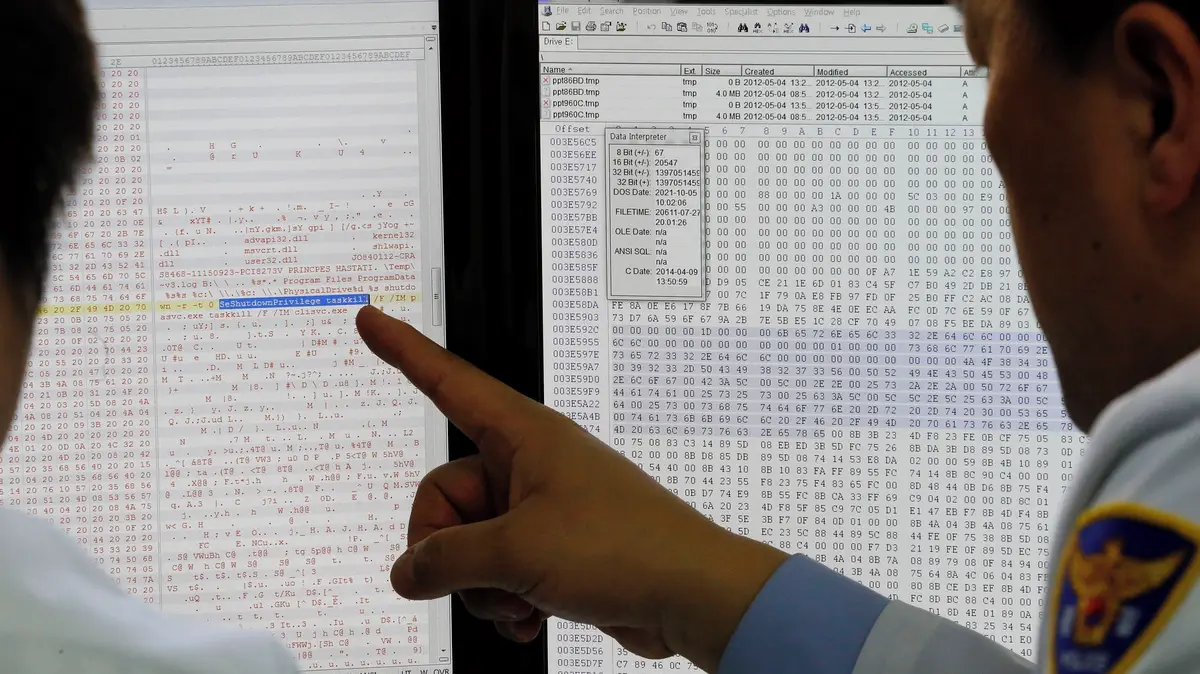
Podle odborníků na kyberbezpečnost pomáhá AI útočníkům automatizovat úkoly od vyhledávání softwarových zranitelností až po vytváření phishingových kampaní. Kyberkriminalita je tak čím dál rychlejší, levnější a hůře odhalitelná.
Útočníci se podle dosavadních zjištění zaměřovali spíše na méně zabezpečené systémy používané třetími stranami než na hlavní platební sítě bank. V jednom případě se podařilo obejít ověření identity na portálu, kde úvěroví makléři sledovali žádosti zákazníků, a útočník se tak dostal k údajům asi 25 000 klientů Shinhan Bank.
„Vypadá to na zcela nový druh krize. Nejde o to, že by Jižní Korea měla slabou kybernetickou bezpečnost – něco takového se může stát kdekoli,“ řekl na úterním zasedání vlády jihokorejský prezident I Če-mjong.

Některé stopy vedou také k Artexu – čínskému open-source nástroji, který využívá umělou inteligenci k vyhledávání a testování zranitelností počítačových systémů.
Mun Čong-hjon, vedoucí bezpečnostního centra Genians, v příspěvku na LinkedInu přirovnal Artex ke kuchyňskému noži, který může použít buď kuchař, nebo „zločinec jako zbraň“. Artex byl původně vytvořen jako open-source nástroj pro penetrační testování a k používání spolu s velkými jazykovými modely (LLM).
Lidská chyba
Lidé však chybují – stejně jako 26letý muž z Číny, který je z části útoků na jihokorejské banky podezřelý. Podle společnosti CrowdStrike měl muž finanční motiv a na banku zacílil s pomocí agenta umělé inteligence vyvinutého v Číně a nástrojem Claude Code od společnosti Anthropic.
„Ačkoli schopnosti hackera nebyly nijak zvlášť sofistikované, byly účinné,“ uvedl dle agentury Reuters Adam Meyers z CrowdStrike.
Útočníka vyzradila až školácká chyba – požádal AI, aby mu vypracovala životopis na pozici bezpečnostního výzkumníka. Jméno uvedl jako „YY“, prozradil věk 26 let, Jihočínskou technologickou univerzitu a jako místo bydliště Mao-ming v čínské provincii Kuang-tung. Zanechal také čínské telefonní číslo a účet na sociální síti Telegram „@YY520CN“.
Společnost CrowdStrike následně zveřejnila informace, které ukazovaly na možnou totožnost podezřelého. Dotyčný však obvinění odmítá a tvrdí, že jeho osobní údaje byly odcizeny a zneužity. Připustil, že jméno a účet na telegramu jsou skutečně jeho, část dalších údajů ale podle něj neodpovídá realitě.

V rozhovoru pro jiné médium řekl, že se sice narodil v roce 2000 a je mu 26 let, bydlí ale ve městě Čeng-čou v provincii Che-nan, nikoli v Kuang-tungu. Tvrdí také, že vystudoval Chenanskou pedagogickou univerzitu, nikoli Jihočínskou technologickou univerzitu, a že po absolvování oboru informatika nyní pracuje v obchodě s potravinami.
YY se snaží obvinění vyvrátit i argumentem, že kdyby byl skutečně hackerem, takovou chybu, jako je vyzrazení přesných osobních informací vedoucích k jeho odhalení, by po sobě nezanechal. Naznačil možnost, že jeho kontaktní údaje mohl záměrně použít uživatel na telegramu jménem „Cola“, s nímž měl v minulosti spory. Uvedl také, že věc nahlásil policii.
Obsahy zpráv analyzovaných CrowdStrikem jsou „s vysokou pravděpodobností přesné“ – pokud však útočník do systému záměrně zaznamenal nepravdivé informace, je nesprávný i výstup analýzy.
Spor o totožnost jednoho podezřelého však nic nemění na rozsahu celé kampaně. Jižní Korea proto urychleně zavádí mimořádná opatření. V neděli předseda Komise pro finanční služby I Ok-won vyzval k „nejvyšší míře ostražitosti“ a prohlásil, že finanční sektor by měl vybudovat systémy, které „budou bránit útokům pomocí umělé inteligence“.
Ministerstvo vědy a jeho agentura pro kybernetickou bezpečnost zřídily 24hodinovou pohotovostní službu a požádaly poskytovatele cloudových služeb, aby blokovali aktivitu pocházející z podezřelých zahraničních IP adres.
Špička ledovce
Podobný tlak pociťuje také Japonsko. Na rozdíl od jihokorejské kampaně ale zatím není jasné, nakolik v jednotlivých incidentech sehrála roli AI.
„Umělá inteligence se neunaví… Můj názor je, že Japonsko je v podstatě vystaveno plošnému bombardování,“ uvedl pro The Japan Times Nobuo Miwa, prezident tokijské společnosti S&J Corp.
Údaje společnosti TrendAI ukazují, že Japonsko v prvních devíti měsících tohoto roku zaznamenalo více kyberbezpečnostních incidentů než za celý loňský rok. Dříve mohla být pro hackery brzdou třeba jazyková bariéra, to však s nástupem AI padá.
Podle odborníků jsou známé kyberútoky mířící od restaurací po významné instituce jen špičkou ledovce. Mezi 1. lednem a 1. říjnem bylo nahlášeno celkem 604 incidentů v oblasti kyberbezpečnosti, zatímco v celém roce 2025 jich bylo 593.
Také Japonsko ovládly takzvané incidenty neoprávněného přístupu – vniknutí do sítě nebo systému třetí stranou, která k tomu neměla oprávnění.
„Významným trendem poslední doby je, že útočníci nějakým způsobem získají přihlašovací údaje a poté se vloupají do interních sítí,“ uvedl pro The Japan Times Takanori Nišijama, senior viceprezident a country manager pro Japonsko ve společnosti Keeper Security.
„Dosud byly kyberútoky v konečném důsledku omezeny pracovními kapacitami útočníků. K provedení útoků byli zapotřebí kvalifikovaní pracovníci. Mohlo se sice jednat o zločinecké organizace, ale i tak šlo o podnikání – stále musely nést náklady na personál,“ dodal Paul Ziegler, zakladatel a generální ředitel společnosti Reflare. „LLM tyto náklady drasticky snižují.“
Webové stránky a aplikace využívané k podvodům lze navíc upravit tak, aby působily věrohodněji. „Ať už jde o phishing, nebo jakýkoli jiný útok, umělá inteligence odstranila jazykovou bariéru a umožnila provádět kyberútoky kdekoli, proti komukoli a v jakémkoli jazyce,“ uzavřel Nišijama.